

El reto
La empresa actualizaba tarde y no sabía hasta dónde llegaban las vulnerabilidades de lo que tenía expuesto a internet. Dependencias, permisos y configuraciones nunca se habían revisado de forma sistemática y no existía un inventario de activos. La web funcionaba, pero nadie podía decir si estaba controlada.
Cómo funciona
Primero hicimos inventario de activos. Después analizamos dependencias y superficie expuesta y lanzamos pruebas autorizadas. Cada hallazgo se priorizó según lo fácil que era explotarlo, se corrigió y se volvió a probar. Al final quedó una monitorización continua para detectar lo nuevo.
Resultados
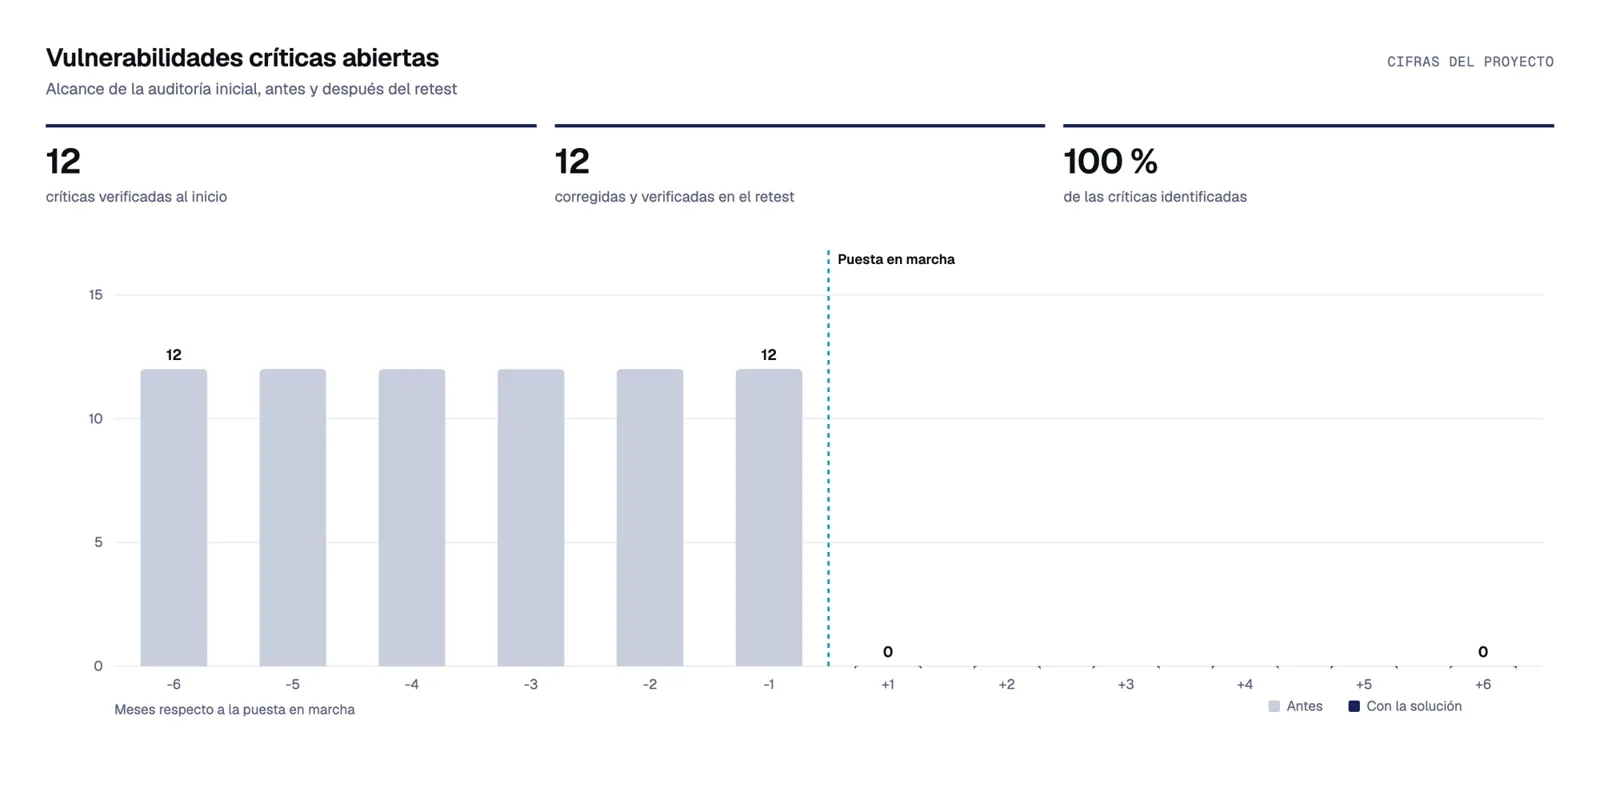
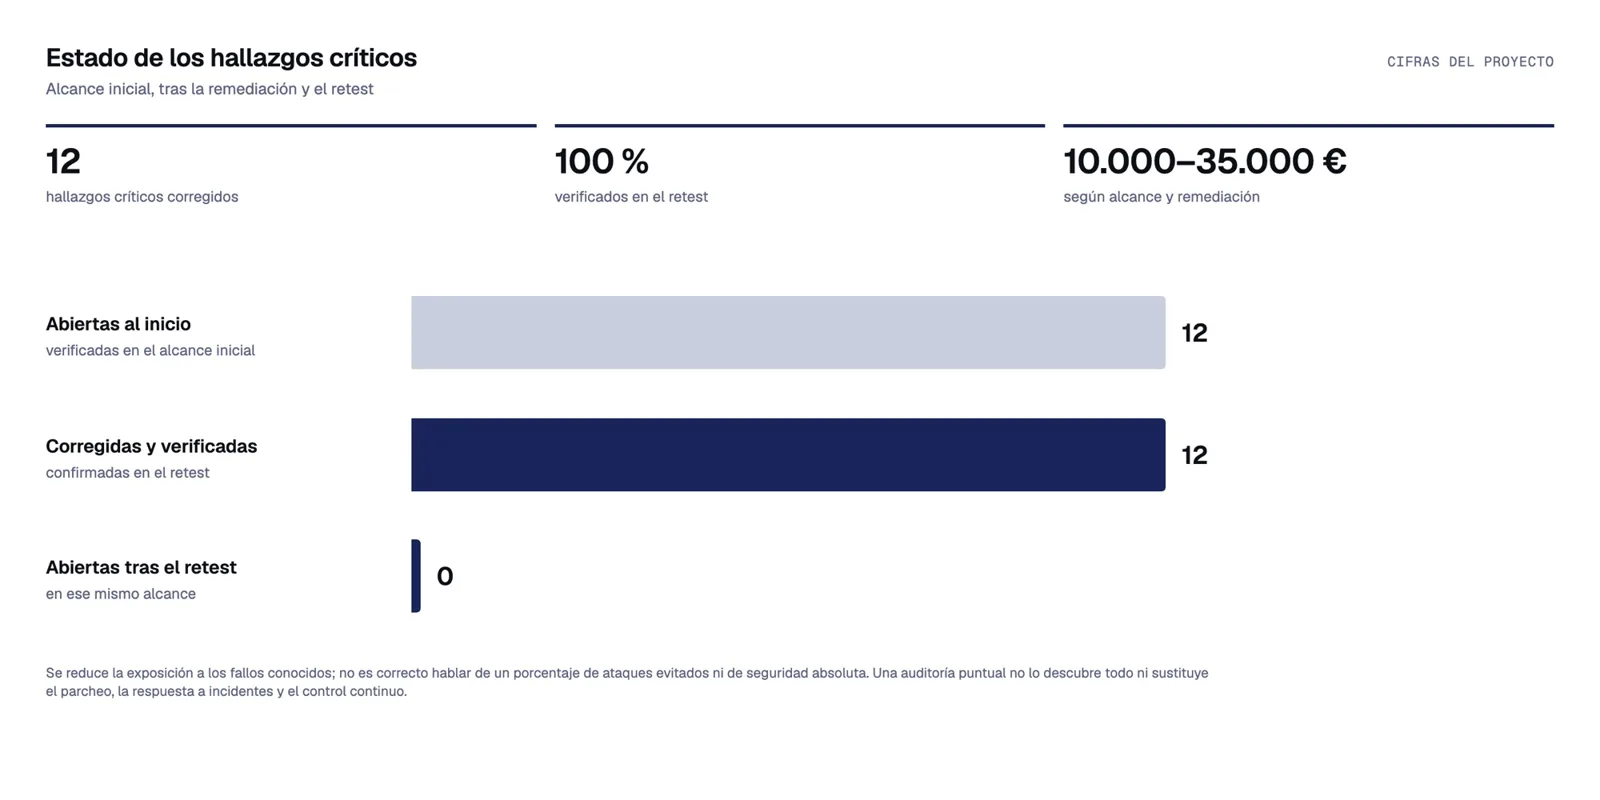
La auditoría verificó 12 vulnerabilidades críticas en el alcance inicial. Las 12 se corrigieron y el retest lo confirmó: el 100 % de las críticas identificadas en ese alcance. Se reduce la exposición a los fallos conocidos, pero no es correcto asignar un porcentaje de ciberataques evitados ni garantizar seguridad absoluta. Una auditoría puntual no descubre todo; por eso queda una monitorización continua. La inversión de referencia va de 10.000 a 35.000 €, según alcance y remediación.
Antes y después
| Indicador | Antes | Después |
|---|---|---|
| Críticas abiertas en el alcance | 12 | 0 |
| Inventario de activos | No existía | Sí |
| Revisión de dependencias y permisos | Sin sistemática | Analizados y priorizados |
| Verificación de correcciones | — | Retest |
Resumen del caso
Una empresa de comercio B2B con un portal de clientes, una API y dependencias heredadas no tenía inventario de activos ni revisión sistemática de dependencias, permisos y configuraciones. La auditoría combinó inventario, análisis de dependencias, pruebas autorizadas, priorización por facilidad de explotación, corrección y retest. Se verificaron 12 vulnerabilidades críticas en el alcance inicial, las 12 se corrigieron y el retest lo confirmó: 100 % de las críticas de ese alcance, y quedó una monitorización continua. No se puede hablar de un porcentaje de ataques evitados ni de seguridad absoluta. La inversión de referencia va de 10.000 a 35.000 €, según alcance y remediación.
Preguntas frecuentes
¿Cuántas vulnerabilidades críticas se pueden cerrar con una auditoría de seguridad web?
En este caso, las 12 críticas del alcance inicial se corrigieron y el retest las verificó. Se reduce la exposición a los fallos conocidos, pero una auditoría puntual no lo descubre todo.
¿Cuánto cuesta una auditoría de seguridad con remediación?
La inversión de referencia va de 10.000 a 35.000 €, según alcance y remediación.
Relacionado: Desarrollo de software a medida · Más casos de rr. hh., sistemas y seguridad · Todos los casos de éxito